多国电网安全遭受威胁,国内工控系统岂能视若无睹?
全球范围内针对电网等关键基础设施的网络攻击事件频发,从局部停电到系统瘫痪,多国电网安全正面临前所未有的威胁。2023年,某欧洲国家电网调度系统遭勒索软件入侵,导致数万家庭断电;2024年初,北美某区域电网因工控系统漏洞被利用,引发大面积供电波动。这些事件不仅暴露了电力系统在网络化、智能化进程中的脆弱性,更敲响了工控系统安全的警钟。面对境外攻击手法不断升级、攻击目标日益精准的态势,国内工控系统岂能视若无睹?
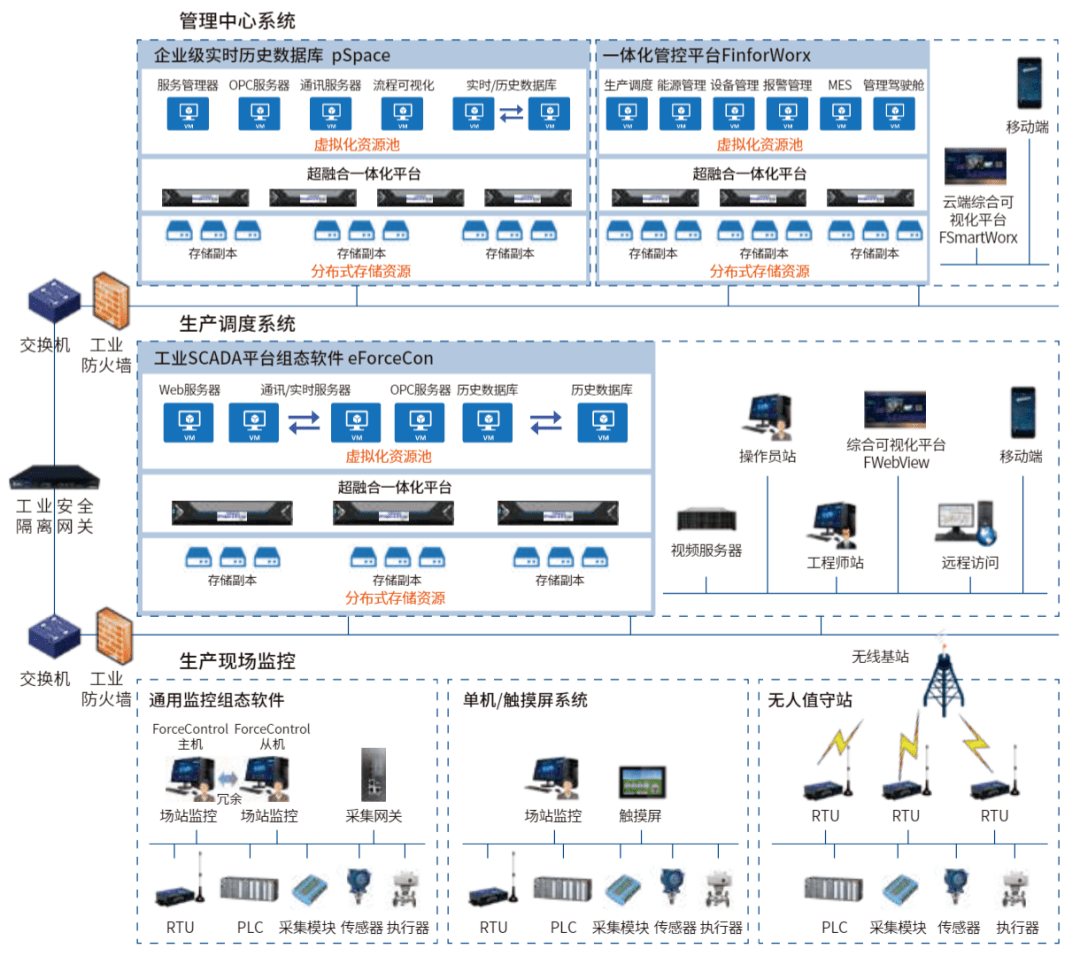
工控系统(Industrial Control System,ICS)是电力、能源、交通等关键基础设施的核心神经中枢,涵盖SCADA、DCS、PLC等设备与软件。长期以来,国内工控系统多侧重于功能实现与实时控制,安全性往往被边缘化。许多系统在设计之初未考虑网络攻击风险,存在“重可用性、轻安全性”的结构性缺陷;在运维阶段,系统补丁更新滞后、边界防护薄弱、协议缺乏加密认证等问题也普遍存在。更重要的是,随着“两化融合”和智能电网的推进,原本物理隔离的工控网络正加速与IT网络、互联网互联互通,攻击面呈指数级扩大。一旦被恶意入侵,轻则数据泄露、设备失控,重则导致电网崩溃、城市瘫痪,危及国家安全。
面对多国电网的前车之鉴,国内工控系统绝不可抱有任何侥幸心理。我国已相继出台《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》等法规,明确将电力等关键行业工控系统纳入重点保护范畴。但合规只是底线,真正的安全需要技术、管理、人才的全方位提升。应推动工控系统安全左移,在设计阶段嵌入安全机制,采用可信计算、零信任架构、动态防御等技术,实现从被动修补到主动免疫的转变;需加强工控网络的分域隔离与纵深防御,严格控制跨网访问,对Modbus、DNP3等工控协议进行深度检测与加密改造;再次,要建立常态化的攻防演练与漏洞挖掘机制,模拟真实攻击场景,检验并提升应急处置能力;必须培养既懂工控又懂安全的复合型人才,打破行业壁垒,形成产学研用协同合力。
工控系统安全并非单一企业或行业能独自解决的任务,需要监管部门、电网企业、安全厂商、科研院所等多方联动。应加快制定工控安全国家标准与行业规范,建设国家级工控安全监测平台,实现威胁情报共享与协同响应。对于关键工控设备与软件,应逐步推进国产化替代与安全审查,避免供应链“卡脖子”风险演变为安全软肋。
多国电网安全的警报已经拉响,网络空间的“暗战”早已越过物理边界。国内工控系统若继续视若无睹、被动防御,终将付出沉重代价。唯有以“时时放心不下”的责任感,将安全融入工控系统全生命周期,坚持技管并重、平战结合,才能筑牢电网安全的数字屏障,守护万家灯火与国计民生。
如若转载,请注明出处:http://www.51cangshu.com/product/45.html
更新时间:2026-10-02 23:57:39